Domain externe-links.de kaufen?
Wir ziehen mit dem Projekt
externe-links.de um.
Sind Sie am Kauf der Domain
externe-links.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain externe-links.de kaufen?
Welchen Hostnamen hat IP?
Es ist nicht möglich, den Hostnamen einer IP-Adresse ohne weitere Informationen zu bestimmen. Der Hostname einer IP-Adresse ist der Name des Computers oder Geräts, das mit dieser IP-Adresse verbunden ist. Um den Hostnamen zu ermitteln, müsste man entweder auf das Gerät zugreifen oder auf andere Informationen wie DNS-Einträge oder Reverse-DNS-Lookups zurückgreifen. **
Hat jede IPv4 einen Hostnamen?
Nein, nicht jede IPv4-Adresse hat einen Hostnamen. Ein Hostname ist ein menschenlesbarer Name, der einer IP-Adresse zugeordnet ist. Es ist jedoch möglich, dass einige IPv4-Adressen einen Hostnamen haben, während andere nicht identifizierbar sind. **


Ähnliche Suchbegriffe für Hostnamen
Top-Angebote
Produkte zum Begriff Hostnamen:
-
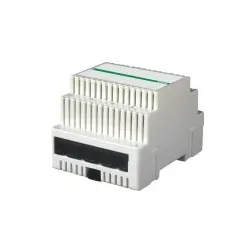
Comelit 1456G Gateway VIP2SIP, Weiterleitung Türruf auf SIP,mit 5 LizenzenGateway VIP2SIP, für die Verbindung des IP Videosprechsystems VIP Comelit mit einer SIP Telefonanlage von Drittherstellern. Es kann der Audio-Türruf mit den vorhandenen 5 Lizenzen für fünf unterschiedliche Teilnehmer / Adressaten an eine SIP Telefonanlage weitergeleitet werden. Mit optional zusätzlich zu erwerbenden Lizenzen können durch ein Gateway Art. 1456G maximal 200 verschiedene Teilnehmer / Adressaten auf einer SIP Telefonanlage gerufen werden. Zusätzlich wird dieses Gateway zur Einbindung der Kommunikation und Integration von Drittherstellergeräten wie z.B. dem GIRA G1 verwendet. Einzelheiten hierzu durch den technischen Support von Comelit oder GIRA. Ausgestattet mit einem Eingang für den Anschluss an den Switch Art. 1440 und 4 Ausgängen für den Anschluss (je nach Konfiguration) der Innenstationen aus dem VIP System, einem PC, einem Router oder sonstiger allgemeiner Geräte. Erfordert keine dedizierte Stromversorgung. Mit Eingang für die zusätzliche Stromversorgung der Comelit VIP Innenstationen über Art. 1441. Abmessungen: 70x90x62mm (4 DIN-Module).477,66 €*Versand: 6,80 €Sichere Weiterleitung zum Anbieter
-
Referenz PneumologieReferenz Pneumologie , Aktuellstes Fachwissen präzise auf den Punkt Ein Nachschlagewerk, das die Pneumologie sowie die fachbezogene Schlafmedizin, Allergologie und Intensivmedizin detailliert behandelt – und dabei übersichtlich bleibt? Referenz Pneumologie beweist, dass dies möglich ist: Gut verständlich und klar strukturiert liefern die Autoren verlässliche Antworten auf die pneumologischen Fragestellungen zu Krankheitsbildern, Leitsymptomen, Untersuchungsmethoden und Therapieprinzipien. Profitieren Sie von präzisen Angaben, wie Therapiealgorithmen oder Dosierungsempfehlungen, die Sie direkt im Arbeitsalltag anwenden können. Der ideale Begleiter für alle Pneumolog*innen in Klinik und Praxis – behandeln Sie nach dem State of the Art! Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20240320, Erscheinungsjahr: 20240320, Produktform: Kassette, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Beilage: Mixed Media Product, Titel der Reihe: Referenz##, Titel der Reihe: Referenz##, Redaktion: Kroegel, Claus~Costabel, Ulrich~Bals, Robert~Taube, Christian, Redaktion: Kroegel, Claus~Costabel, Ulrich~Bals, Robert~Taube, Christian, Seitenzahl/Blattzahl: 1120, Seitenzahl/Blattzahl: 1120, Abbildungen: 476 Abbildungen, Abbildungen: 476 Abbildungen, Keyword: Asthma; Atmenwegserkrankungen; Bronchopulmonale Tumoren; COPD; Dyspnoe; Idiopathische interstitielle Lungenerkrankungen; Infektiöse Lungenerkrankungen; Kardiopulmonale Erkrankungen; Lungenerkrankungen; Pleuraerguss; Pneumologie; Pneumonie; Pneumothorax; Sarkoidose, Keyword: Asthma; Atmenwegserkrankungen; Bronchopulmonale Tumoren; COPD; Dyspnoe; Idiopathische interstitielle Lungenerkrankungen; Infektiöse Lungenerkrankungen; Kardiopulmonale Erkrankungen; Lungenerkrankungen; Pleuraerguss; Pneumologie; Pneumonie; Pneumothorax; Sarkoidose, Fachschema: Pneumologie~Medizin / Spezialgebiete, Fachschema: Pneumologie~Medizin / Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Lungen- und Bronchialheilkunde, Fachkategorie: Lungen- und Bronchialheilkunde, Text Sprache: ger, Text Sprache: ger, Sender’s product category: BUNDLE, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 276, Länge: 276, Breite: 203, Breite: 203, Höhe: 49, Höhe: 49, Gewicht: 2234, Gewicht: 2234, Produktform: Gebunden, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000073237001 9783132416789-2 B0000073237002 9783132416789-1, Beinhaltet: B0000073237001 9783132416789-2 B0000073237002 9783132416789-1, eBook EAN: 9783132428997 9783132429000, eBook EAN: 9783132428997 9783132429000, Herkunftsland: DEUTSCHLAND (DE), Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Relevanz: 0025, Unterkatalog: AK, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,300,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie ändere ich den Hostnamen in openSUSE?
Um den Hostnamen in openSUSE zu ändern, kannst du die Datei "/etc/hostname" bearbeiten und den gewünschten Hostnamen eingeben. Du musst möglicherweise auch die Datei "/etc/hosts" bearbeiten und den alten Hostnamen durch den neuen ersetzen. Nachdem du die Änderungen vorgenommen hast, musst du den Rechner neu starten, damit der neue Hostname wirksam wird. **
-
Wo finde ich den Hostnamen meiner E Mail?
Der Hostname Ihrer E-Mail-Adresse befindet sich normalerweise nach dem @-Zeichen in Ihrer E-Mail-Adresse. Zum Beispiel, wenn Ihre E-Mail-Adresse "max.mustermann@example.com" lautet, ist der Hostname "example.com". Sie können auch in den Einstellungen Ihres E-Mail-Programms nach dem Hostnamen suchen. Wenn Sie sich nicht sicher sind, können Sie Ihren E-Mail-Anbieter kontaktieren oder in den Kontoeinstellungen Ihrer E-Mail nach dem Hostnamen suchen. Der Hostname wird benötigt, um E-Mails zu senden und zu empfangen, da er angibt, auf welchem Server Ihre E-Mails gespeichert sind. **
-
Wie ändere ich den Hostnamen in openSUSE Tumbleweed?
Um den Hostnamen in openSUSE Tumbleweed zu ändern, kannst du die Datei "/etc/hostname" bearbeiten und den gewünschten Hostnamen eintragen. Du musst auch die Datei "/etc/hosts" öffnen und den alten Hostnamen durch den neuen ersetzen. Nachdem du diese Änderungen vorgenommen hast, musst du den Rechner neu starten, damit der neue Hostname wirksam wird. **
-
Wie finde ich die Hostnamen für eine Münchenmusinde Email?
Um die Hostnamen für eine Münchenmusinde Email zu finden, solltest du dich an den technischen Support von Münchenmusinde wenden. Sie können dir die genauen Informationen und Anweisungen geben, wie du die Hostnamen für deine Email-Konfiguration erhältst. **


Wie finde ich den Hostnamen für die E-Mail heraus?
Um den Hostnamen für eine E-Mail-Adresse herauszufinden, kannst du die E-Mail-Adresse in den Einstellungen deines E-Mail-Clients überprüfen. Dort findest du normalerweise den Hostnamen oder die Serveradresse, die mit deinem E-Mail-Konto verknüpft ist. Alternativ kannst du auch den E-Mail-Anbieter kontaktieren und nach dem Hostnamen für deine E-Mail-Adresse fragen. **
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
Top-Angebote
Produkte zum Begriff Hostnamen:
-
Untersuchung auf einem Praxisbetrieb zum Serumproteingehalt als Referenz für die Immunglobulinversorgung der Kälber in Verbindung mit einemUntersuchung Auf Einem Praxisbetrieb Zum Serumproteingehalt Als Referenz Für Die Immunglobulinversorgung Der Kälber In Verbindung Mit Einem Definierten Kolostrum-tränkeschema, Taschenbuch Von Stefan Krüger, Grin, 978-3-640-99566-0, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Comelit 1456G Gateway VIP2SIP, Weiterleitung Türruf auf SIP,mit 5 LizenzenGateway VIP2SIP, für die Verbindung des IP Videosprechsystems VIP Comelit mit einer SIP Telefonanlage von Drittherstellern. Es kann der Audio-Türruf mit den vorhandenen 5 Lizenzen für fünf unterschiedliche Teilnehmer / Adressaten an eine SIP Telefonanlage weitergeleitet werden. Mit optional zusätzlich zu erwerbenden Lizenzen können durch ein Gateway Art. 1456G maximal 200 verschiedene Teilnehmer / Adressaten auf einer SIP Telefonanlage gerufen werden. Zusätzlich wird dieses Gateway zur Einbindung der Kommunikation und Integration von Drittherstellergeräten wie z.B. dem GIRA G1 verwendet. Einzelheiten hierzu durch den technischen Support von Comelit oder GIRA. Ausgestattet mit einem Eingang für den Anschluss an den Switch Art. 1440 und 4 Ausgängen für den Anschluss (je nach Konfiguration) der Innenstationen aus dem VIP System, einem PC, einem Router oder sonstiger allgemeiner Geräte. Erfordert keine dedizierte Stromversorgung. Mit Eingang für die zusätzliche Stromversorgung der Comelit VIP Innenstationen über Art. 1441. Abmessungen: 70x90x62mm (4 DIN-Module).477,66 €*Versand: 6,80 €Sichere Weiterleitung zum Anbieter
-
Referenz PneumologieReferenz Pneumologie , Aktuellstes Fachwissen präzise auf den Punkt Ein Nachschlagewerk, das die Pneumologie sowie die fachbezogene Schlafmedizin, Allergologie und Intensivmedizin detailliert behandelt – und dabei übersichtlich bleibt? Referenz Pneumologie beweist, dass dies möglich ist: Gut verständlich und klar strukturiert liefern die Autoren verlässliche Antworten auf die pneumologischen Fragestellungen zu Krankheitsbildern, Leitsymptomen, Untersuchungsmethoden und Therapieprinzipien. Profitieren Sie von präzisen Angaben, wie Therapiealgorithmen oder Dosierungsempfehlungen, die Sie direkt im Arbeitsalltag anwenden können. Der ideale Begleiter für alle Pneumolog*innen in Klinik und Praxis – behandeln Sie nach dem State of the Art! Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20240320, Erscheinungsjahr: 20240320, Produktform: Kassette, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Beilage: Mixed Media Product, Titel der Reihe: Referenz##, Titel der Reihe: Referenz##, Redaktion: Kroegel, Claus~Costabel, Ulrich~Bals, Robert~Taube, Christian, Redaktion: Kroegel, Claus~Costabel, Ulrich~Bals, Robert~Taube, Christian, Seitenzahl/Blattzahl: 1120, Seitenzahl/Blattzahl: 1120, Abbildungen: 476 Abbildungen, Abbildungen: 476 Abbildungen, Keyword: Asthma; Atmenwegserkrankungen; Bronchopulmonale Tumoren; COPD; Dyspnoe; Idiopathische interstitielle Lungenerkrankungen; Infektiöse Lungenerkrankungen; Kardiopulmonale Erkrankungen; Lungenerkrankungen; Pleuraerguss; Pneumologie; Pneumonie; Pneumothorax; Sarkoidose, Keyword: Asthma; Atmenwegserkrankungen; Bronchopulmonale Tumoren; COPD; Dyspnoe; Idiopathische interstitielle Lungenerkrankungen; Infektiöse Lungenerkrankungen; Kardiopulmonale Erkrankungen; Lungenerkrankungen; Pleuraerguss; Pneumologie; Pneumonie; Pneumothorax; Sarkoidose, Fachschema: Pneumologie~Medizin / Spezialgebiete, Fachschema: Pneumologie~Medizin / Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Lungen- und Bronchialheilkunde, Fachkategorie: Lungen- und Bronchialheilkunde, Text Sprache: ger, Text Sprache: ger, Sender’s product category: BUNDLE, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 276, Länge: 276, Breite: 203, Breite: 203, Höhe: 49, Höhe: 49, Gewicht: 2234, Gewicht: 2234, Produktform: Gebunden, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000073237001 9783132416789-2 B0000073237002 9783132416789-1, Beinhaltet: B0000073237001 9783132416789-2 B0000073237002 9783132416789-1, eBook EAN: 9783132428997 9783132429000, eBook EAN: 9783132428997 9783132429000, Herkunftsland: DEUTSCHLAND (DE), Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Relevanz: 0025, Unterkatalog: AK, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,300,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen Hostnamen hat IP?
Es ist nicht möglich, den Hostnamen einer IP-Adresse ohne weitere Informationen zu bestimmen. Der Hostname einer IP-Adresse ist der Name des Computers oder Geräts, das mit dieser IP-Adresse verbunden ist. Um den Hostnamen zu ermitteln, müsste man entweder auf das Gerät zugreifen oder auf andere Informationen wie DNS-Einträge oder Reverse-DNS-Lookups zurückgreifen. **
-
Hat jede IPv4 einen Hostnamen?
Nein, nicht jede IPv4-Adresse hat einen Hostnamen. Ein Hostname ist ein menschenlesbarer Name, der einer IP-Adresse zugeordnet ist. Es ist jedoch möglich, dass einige IPv4-Adressen einen Hostnamen haben, während andere nicht identifizierbar sind. **
-
Wie ändere ich den Hostnamen in openSUSE?
Um den Hostnamen in openSUSE zu ändern, kannst du die Datei "/etc/hostname" bearbeiten und den gewünschten Hostnamen eingeben. Du musst möglicherweise auch die Datei "/etc/hosts" bearbeiten und den alten Hostnamen durch den neuen ersetzen. Nachdem du die Änderungen vorgenommen hast, musst du den Rechner neu starten, damit der neue Hostname wirksam wird. **
-
Wo finde ich den Hostnamen meiner E Mail?
Der Hostname Ihrer E-Mail-Adresse befindet sich normalerweise nach dem @-Zeichen in Ihrer E-Mail-Adresse. Zum Beispiel, wenn Ihre E-Mail-Adresse "max.mustermann@example.com" lautet, ist der Hostname "example.com". Sie können auch in den Einstellungen Ihres E-Mail-Programms nach dem Hostnamen suchen. Wenn Sie sich nicht sicher sind, können Sie Ihren E-Mail-Anbieter kontaktieren oder in den Kontoeinstellungen Ihrer E-Mail nach dem Hostnamen suchen. Der Hostname wird benötigt, um E-Mails zu senden und zu empfangen, da er angibt, auf welchem Server Ihre E-Mails gespeichert sind. **
Ähnliche Suchbegriffe für Hostnamen
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie ändere ich den Hostnamen in openSUSE Tumbleweed?
Um den Hostnamen in openSUSE Tumbleweed zu ändern, kannst du die Datei "/etc/hostname" bearbeiten und den gewünschten Hostnamen eintragen. Du musst auch die Datei "/etc/hosts" öffnen und den alten Hostnamen durch den neuen ersetzen. Nachdem du diese Änderungen vorgenommen hast, musst du den Rechner neu starten, damit der neue Hostname wirksam wird. **
-
Wie finde ich die Hostnamen für eine Münchenmusinde Email?
Um die Hostnamen für eine Münchenmusinde Email zu finden, solltest du dich an den technischen Support von Münchenmusinde wenden. Sie können dir die genauen Informationen und Anweisungen geben, wie du die Hostnamen für deine Email-Konfiguration erhältst. **
-
Wie finde ich den Hostnamen für die E-Mail heraus?
Um den Hostnamen für eine E-Mail-Adresse herauszufinden, kannst du die E-Mail-Adresse in den Einstellungen deines E-Mail-Clients überprüfen. Dort findest du normalerweise den Hostnamen oder die Serveradresse, die mit deinem E-Mail-Konto verknüpft ist. Alternativ kannst du auch den E-Mail-Anbieter kontaktieren und nach dem Hostnamen für deine E-Mail-Adresse fragen. **
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.