Domain externe-links.de kaufen?
Wir ziehen mit dem Projekt
externe-links.de um.
Sind Sie am Kauf der Domain
externe-links.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain externe-links.de kaufen?
Auf welches nicht aufgelöste externe Symbol verweist c c lnk2019?
Der Fehler lnk2019 in C++ tritt auf, wenn ein externes Symbol nicht aufgelöst werden kann. Dies bedeutet, dass der Compiler oder Linker das Symbol nicht finden kann, entweder weil es nicht deklariert oder nicht richtig verlinkt wurde. Um den Fehler zu beheben, müssen Sie sicherstellen, dass das externe Symbol korrekt deklariert und verlinkt ist. **
Was ist der Unterschied zwischen Referenz- und Zeigersemantik in C?
In C gibt es keine explizite Unterscheidung zwischen Referenz- und Zeigersemantik. In C werden Zeiger verwendet, um auf Speicheradressen zu verweisen und auf diese zuzugreifen. Durch die Verwendung von Zeigern können Werte indirekt über ihre Speicheradresse manipuliert werden, was ähnlich wie eine Referenzsemantik wirken kann. Allerdings erfordert die Verwendung von Zeigern in C eine explizite Dereferenzierung, um auf den Wert zuzugreifen, während in Sprachen mit Referenzsemantik der Zugriff auf den Wert direkt erfolgt. **


Ähnliche Suchbegriffe für C
Top-Angebote
Produkte zum Begriff C:
-
Volleiswürfelmaschine 300 kg/24 h - Marke Brema - Referenz C 300AHohe Produktionskapazität: Diese Maschine wurde für Profis mit hohem Eiswürfelbedarf entwickelt und produziert bis zu 300 kg Eiswürfel in 24 Stunden. Ideal für Restaurants, Eventveranstalter, Caterer, Nachtclubs und Diskotheken. Produziert den...4986,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
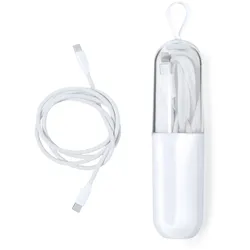
Ladekabel 100 cm mit doppelter Typ-C-Verbindung.Ladekabel mit doppelter Typ-C-Verbindung. Leistung von 65 W und geeignet für Datenübertragung. Mit einer Länge von 100 cm, Aluminiumsteckern und präsentiert in einem attraktiven Etui mit einem transparenten und einem undurchsichtigen Teil. Mit Tragegriff. Geeignet für Datenübertragung. Typ-C-Verbindung PD 65W3,57 €*Versand: 70,21 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
-
Wie kopiere ich Laufwerk C auf externe Festplatte?
Um Laufwerk C auf eine externe Festplatte zu kopieren, benötigen Sie eine Backup-Software wie z.B. Acronis True Image oder EaseUS Todo Backup. Installieren Sie die Software auf Ihrem Computer und schließen Sie die externe Festplatte an. Starten Sie die Backup-Software und wählen Sie die Option, ein Image von Laufwerk C zu erstellen. Wählen Sie die externe Festplatte als Zielspeicherort aus und starten Sie den Kopiervorgang. Stellen Sie sicher, dass genügend Speicherplatz auf der externen Festplatte vorhanden ist, um alle Daten von Laufwerk C zu sichern. **
-
Gibt es eine externe Grafikkarte ohne USB-C?
Ja, es gibt externe Grafikkarten, die nicht über USB-C angeschlossen werden. Es gibt verschiedene Anschlussmöglichkeiten wie zum Beispiel Thunderbolt 3, HDMI oder DisplayPort. Die Wahl der externen Grafikkarte hängt von den Anschlüssen des Computers oder Laptops ab. **
-
Worin unterscheiden sich c, c, c und c?
Es tut mir leid, aber ich kann deine Frage nicht beantworten, da du keine spezifischen Begriffe genannt hast. Bitte gib mir mehr Informationen, damit ich dir weiterhelfen kann. **


Wie kann ich in C eine Verknüpfung zu einem Programm erstellen?
In C kannst du eine Verknüpfung zu einem Programm erstellen, indem du die Funktion `system()` verwendest. Diese Funktion ermöglicht es dir, ein externes Programm aufzurufen und auszuführen. Du musst den Pfad zum Programm angeben und eventuelle Argumente übergeben, die das Programm benötigt. Die `system()` Funktion gibt eine Rückgabewert zurück, der den Erfolg oder Misserfolg der Ausführung des Programms anzeigt. **
Kann man über USB-C eine externe Grafikkarte anschließen?
Ja, es ist möglich, eine externe Grafikkarte über USB-C anzuschließen. Allerdings benötigt man dafür einen speziellen Adapter oder Dockingstation, der über eine Thunderbolt 3-Schnittstelle verfügt. Diese ermöglicht eine ausreichend hohe Datenübertragungsrate für die Verbindung mit einer externen Grafikkarte. **
Top-Angebote
Produkte zum Begriff C:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maintz, David C.: Referenz Radiologie - HerzReferenz Radiologie - Herz , Radiologische Referenzinformation: vollständig, qualitätsgesichert, übersichtlich und aktuell Der stetige Wissenszuwachs und die starke Arbeitsverdichtung in der Medizin machen eine schnelle Verfügbarkeit qualitätsgesicherter Information für eine sichere und effiziente Patientenversorgung unabdingbar. Dieses Werk ist Teil der fächerübergreifenden Referenz-Reihe, die speziell auf die Bedürfnisse klinisch tätiger Ärzten ausgerichtet ist. Im Rahmen von fachlichen Überschneidungen steht dieses Werk im inhaltlichen Austausch mit anderen Referenz-Werken. Profitieren Sie von einem umfassenden und aktuellen Werk mit allen wichtigen Krankheitsbildern des Herzens. Ihre Vorteile im Überblick: - Medizinisches Fachwissen auf höchstem Niveau: Qualitätsgesicherte Informationen von renommierten Autorinnen und Autoren - Maximale Praxisrelevanz: Konkrete und präzise Handlungsanweisungen für eine optimale Patientenversorgung in Klinik und Praxis - Hohe Übersichtlichkeit: Klare und konsequente Strukturierung der Kapitel für schnelles Nachschlagen und nachhaltiges Einprägen - Fokus auf das Wesentliche: Die Inhalte sind für den schnellen Zugriff optimiert, kein mühsames Suchen in langen Textpassagen. Wir bringen die Information für Sie auf den Punkt. Der ideale Begleiter für alle Radiologinnen und Radiologen in Klinik und Praxis - diagnostizieren Sie schnell und sicher! Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20241204, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: Referenz##, Autoren: Maintz, David C.~Baeßler, Bettina~Dörner, Jonas~Houbois, Christian~Langenbach, Marcel Christian~Nähle, Claas Philip~Pennig, Lenhard, Seitenzahl/Blattzahl: 336, Keyword: Herzbildgebung; Herzinfarkt; Herzinssufizienz; Herzkrankheit; Herztrauma; Hypertonie; Kardiomyopathie; Myokarditis; Radiologie; Vitien, Fachschema: Medizin / Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Warengruppe: TB/Medizin/Andere Fachgebiete, Sender’s product category: BUNDLE, Länge: 310, Breite: 230, Höhe: 23, Gewicht: 1644, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,200,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Volleiswürfelmaschine 300 kg/24 h - Marke Brema - Referenz C 300AHohe Produktionskapazität: Diese Maschine wurde für Profis mit hohem Eiswürfelbedarf entwickelt und produziert bis zu 300 kg Eiswürfel in 24 Stunden. Ideal für Restaurants, Eventveranstalter, Caterer, Nachtclubs und Diskotheken. Produziert den...4986,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auf welches nicht aufgelöste externe Symbol verweist c c lnk2019?
Der Fehler lnk2019 in C++ tritt auf, wenn ein externes Symbol nicht aufgelöst werden kann. Dies bedeutet, dass der Compiler oder Linker das Symbol nicht finden kann, entweder weil es nicht deklariert oder nicht richtig verlinkt wurde. Um den Fehler zu beheben, müssen Sie sicherstellen, dass das externe Symbol korrekt deklariert und verlinkt ist. **
-
Was ist der Unterschied zwischen Referenz- und Zeigersemantik in C?
In C gibt es keine explizite Unterscheidung zwischen Referenz- und Zeigersemantik. In C werden Zeiger verwendet, um auf Speicheradressen zu verweisen und auf diese zuzugreifen. Durch die Verwendung von Zeigern können Werte indirekt über ihre Speicheradresse manipuliert werden, was ähnlich wie eine Referenzsemantik wirken kann. Allerdings erfordert die Verwendung von Zeigern in C eine explizite Dereferenzierung, um auf den Wert zuzugreifen, während in Sprachen mit Referenzsemantik der Zugriff auf den Wert direkt erfolgt. **
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
-
Wie kopiere ich Laufwerk C auf externe Festplatte?
Um Laufwerk C auf eine externe Festplatte zu kopieren, benötigen Sie eine Backup-Software wie z.B. Acronis True Image oder EaseUS Todo Backup. Installieren Sie die Software auf Ihrem Computer und schließen Sie die externe Festplatte an. Starten Sie die Backup-Software und wählen Sie die Option, ein Image von Laufwerk C zu erstellen. Wählen Sie die externe Festplatte als Zielspeicherort aus und starten Sie den Kopiervorgang. Stellen Sie sicher, dass genügend Speicherplatz auf der externen Festplatte vorhanden ist, um alle Daten von Laufwerk C zu sichern. **
Ähnliche Suchbegriffe für C
-
Ladekabel 100 cm mit doppelter Typ-C-Verbindung.Ladekabel mit doppelter Typ-C-Verbindung. Leistung von 65 W und geeignet für Datenübertragung. Mit einer Länge von 100 cm, Aluminiumsteckern und präsentiert in einem attraktiven Etui mit einem transparenten und einem undurchsichtigen Teil. Mit Tragegriff. Geeignet für Datenübertragung. Typ-C-Verbindung PD 65W3,57 €*Versand: 70,21 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es eine externe Grafikkarte ohne USB-C?
Ja, es gibt externe Grafikkarten, die nicht über USB-C angeschlossen werden. Es gibt verschiedene Anschlussmöglichkeiten wie zum Beispiel Thunderbolt 3, HDMI oder DisplayPort. Die Wahl der externen Grafikkarte hängt von den Anschlüssen des Computers oder Laptops ab. **
-
Worin unterscheiden sich c, c, c und c?
Es tut mir leid, aber ich kann deine Frage nicht beantworten, da du keine spezifischen Begriffe genannt hast. Bitte gib mir mehr Informationen, damit ich dir weiterhelfen kann. **
-
Wie kann ich in C eine Verknüpfung zu einem Programm erstellen?
In C kannst du eine Verknüpfung zu einem Programm erstellen, indem du die Funktion `system()` verwendest. Diese Funktion ermöglicht es dir, ein externes Programm aufzurufen und auszuführen. Du musst den Pfad zum Programm angeben und eventuelle Argumente übergeben, die das Programm benötigt. Die `system()` Funktion gibt eine Rückgabewert zurück, der den Erfolg oder Misserfolg der Ausführung des Programms anzeigt. **
-
Kann man über USB-C eine externe Grafikkarte anschließen?
Ja, es ist möglich, eine externe Grafikkarte über USB-C anzuschließen. Allerdings benötigt man dafür einen speziellen Adapter oder Dockingstation, der über eine Thunderbolt 3-Schnittstelle verfügt. Diese ermöglicht eine ausreichend hohe Datenübertragungsrate für die Verbindung mit einer externen Grafikkarte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.